WERDYKT: FAŁSZ
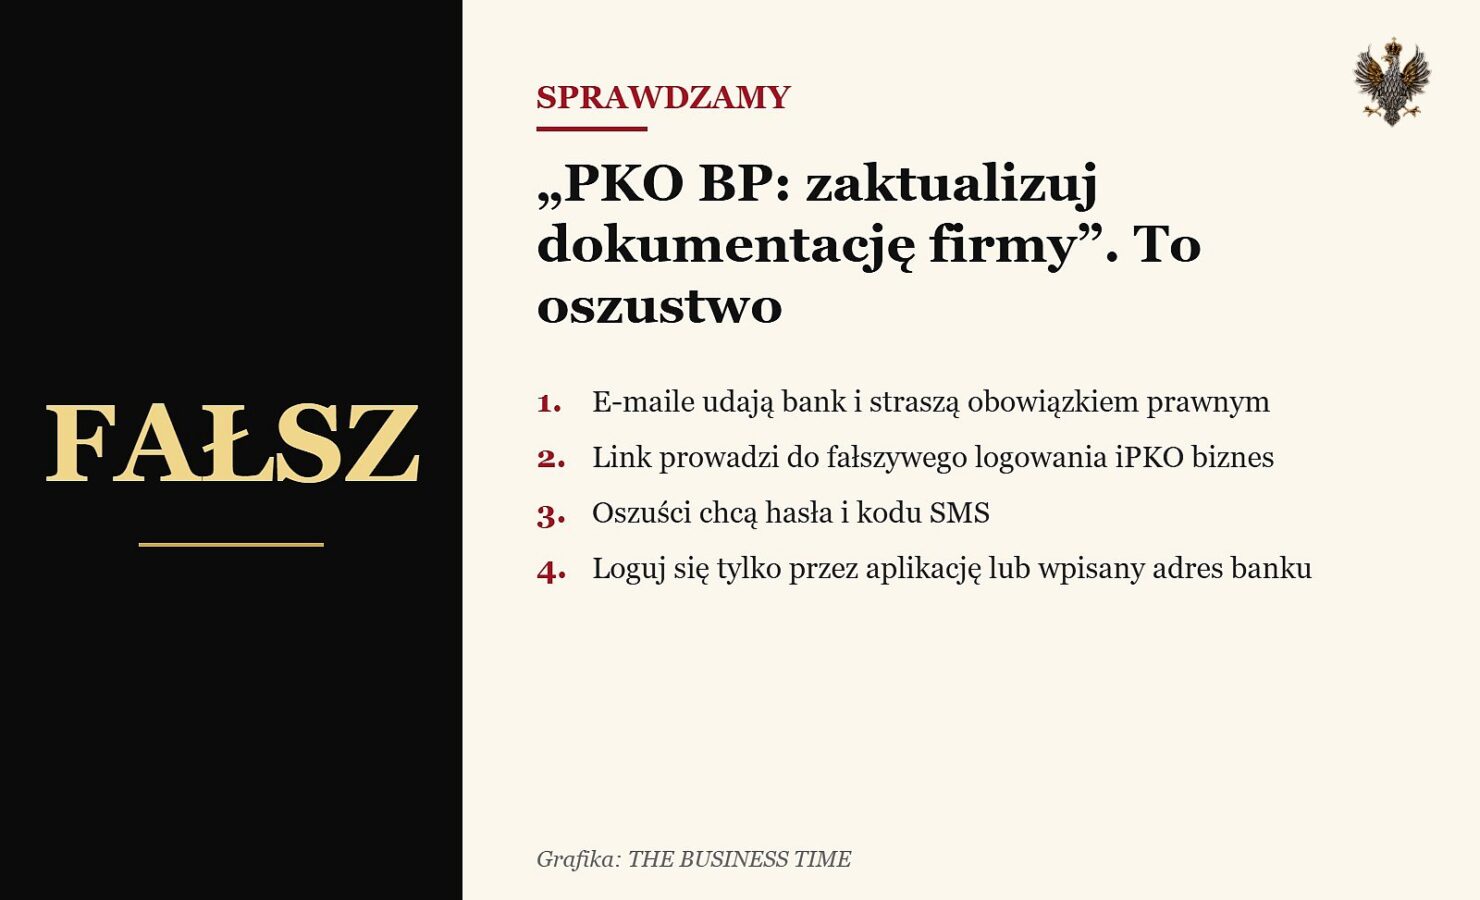
E-maile „od PKO BP” wzywające firmy do aktualizacji dokumentacji to oszustwo. Ich celem jest przejęcie dostępu do bankowości firmowej.
Co sprawdziliśmy
Klienci firmowi PKO BP dostają e-maile, które wyglądają jak wiadomości z banku. Piszą, że firma musi pilnie zaktualizować lub potwierdzić dokumentację, bo wymagają tego przepisy. W wiadomości jest link do logowania. Wiele polskich firm w Wielkiej Brytanii i wielu Polaków w UK ma konta w PKO BP, dlatego sprawdziliśmy, czy to prawdziwe wezwanie.
Jak sprawdziliśmy
Porównaliśmy dwa niezależne ostrzeżenia zespołów bezpieczeństwa:
- CERT Orange Polska opisał tę kampanię 27 października 2026 r., ze szczegółami technicznymi fałszywej strony.
- CERT Polska (zespół reagowania na incydenty działający przy NASK) ostrzegł klientów PKO BP 28 października 2026 r. Według CERT Polska zgłoszeń o tej kampanii jest dużo. Ostrzeżenie opisała m.in. „Rzeczpospolita”.
Oba źródła sprawdziliśmy 29 października 2026 r.
Co jest potwierdzone, a co nie
Potwierdzone: link z e-maila prowadzi do fałszywej strony logowania iPKO biznes. Według CERT Orange Polska strona była pod adresem podszywającym się pod domenę rządową, a link ukrywał prawdziwy adres serwera. Oszuści prowadzą ofiarę przez cały fałszywy proces logowania. Na końcu proszą o kod SMS, czyli drugi składnik zabezpieczenia, i w tym czasie próbują wyprowadzić pieniądze.
Potwierdzone: jest też druga wersja – bez linku, z prośbą o odesłanie „brakujących dokumentów”. Do części wiadomości dołączony jest prawdziwy dokument banku w PDF, żeby e-mail wyglądał wiarygodnie.
Niepotwierdzone: nie wiemy, ile firm straciło pieniądze. Nie ma też danych, czy kampania celuje w firmy za granicą.
Jak się chronić
- Nie klikaj linków w e-mailach „z banku”. Wpisz adres banku sam albo użyj oficjalnej aplikacji.
- Uważaj na presję czasu i groźby blokady konta.
- Czytaj całą treść SMS-a z kodem – bank pisze, do czego służy kod.
- Jeśli dostałeś powiadomienie o logowaniu, którego nie robiłeś, od razu zadzwoń do banku na numer z jego oficjalnej strony.
- Podejrzany e-mail zgłoś w Polsce przez incydent.cert.pl, a w Wielkiej Brytanii prześlij na [email protected] (NCSC).
Źródła: CERT Orange Polska (27.10.2026); ostrzeżenie CERT Polska opisane przez „Rzeczpospolitą” (28.10.2026).
Analizujemy merytoryczne sprostowania i stanowiska. Zmiany istotnych faktów oznaczamy w publikacjach.
Napisz do redakcji →