Policja i straż pożarna w Anglii i Walii wciąż nie są dobrze przygotowane na cyberataki. Tak wynika z raportu inspektoratu HMICFRS, który nadzoruje obie służby. Raport opublikowano 27 października 2026 r.
Inspektorzy odwiedzili trzy komendy policji i trzy jednostki straży pożarnej. Rozmawiali z szefami, specjalistami od bezpieczeństwa i zwykłymi pracownikami. Ocenili też pracę instytucji krajowych, m.in. Police Digital Service.
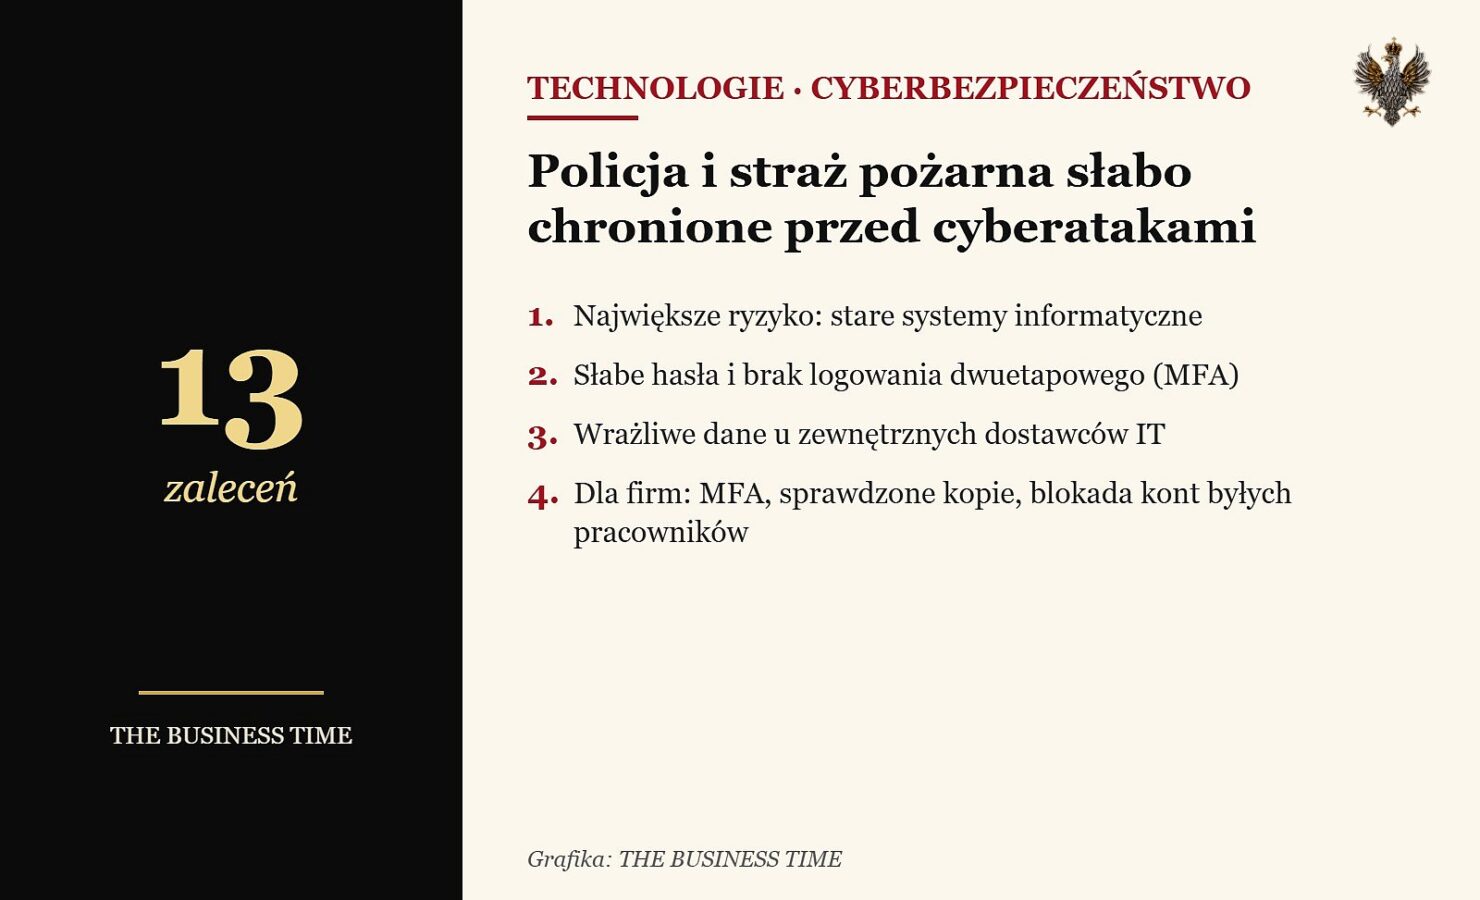
Wnioski są niepokojące. Obie służby co roku oceniają swoje zabezpieczenia i widać powolną poprawę. Ale wiele jednostek ma jeszcze „długą drogę” do skutecznej ochrony systemów. Największym ryzykiem są stare systemy informatyczne, z których korzystały wszystkie badane jednostki.
Inspektorzy znaleźli też słabe hasła, brak logowania dwuetapowego (MFA), słabą kontrolę dostępu, gdy pracownik przychodzi, zmienia stanowisko lub odchodzi, a w niektórych miejscach niezadowalające kopie zapasowe. Problemem są także zewnętrzni dostawcy IT. Przechowują oni wrażliwe dane policji, np. o ofiarach i prowadzonych sprawach. Część szefów służb przyznała, że cyberbezpieczeństwo nie jest dla nich częścią codziennych decyzji.
Raport zawiera 13 zaleceń. Najważniejsze: minimalny standard zabezpieczeń dla wszystkich jednostek, zewnętrzna kontrola samooceny straży pożarnej, lepsze umowy z dostawcami IT oraz krajowe centrum monitorowania ataków dla straży – takie, jakie policja już ma. Inspektorat zapowiada ponowną kontrolę.
Co to znaczy dla Ciebie
Policja przechowuje dane ofiar, świadków i zgłoszeń – także Polaków mieszkających w UK. Atak na te systemy może opóźnić sprawy i narazić prywatne informacje. Dla właścicieli firm raport to gotowa lista kontrolna: te same błędy – stare oprogramowanie, brak MFA, brak testowanych kopii – zdarzają się w małych przedsiębiorstwach.
Nasza ocena
Zalecenia są rozsądne, ale wymagają pieniędzy na wymianę systemów. Bez decyzji budżetowych poprawa będzie powolna. Dobrze, że raport mówi o dostawcach zewnętrznych – to dziś najsłabsze ogniwo w wielu organizacjach, nie tylko w służbach.
Co warto zrobić
- Włącz logowanie dwuetapowe (MFA) w poczcie, banku i systemach firmy.
- Rób kopie zapasowe i sprawdzaj, czy da się z nich odtworzyć dane.
- Zablokuj konta byłych pracowników w dniu ich odejścia.
- Skorzystaj z bezpłatnych porad NCSC dla małych firm: NCSC Small Business Guide i sprawdź program Cyber Essentials.
Źródło: HMICFRS – Cybersecurity in police forces and fire and rescue services (27.10.2026).
Analizujemy merytoryczne sprostowania i stanowiska. Zmiany istotnych faktów oznaczamy w publikacjach.
Napisz do redakcji →