Izba Lordów rozpoczęła w poniedziałek 26 października etap sprawozdawczy (report stage) ustawy Cyber Security and Resilience (Network and Information Systems) Bill. To kolejna szansa na poprawki po drugim czytaniu 14 lipca i pracach w komisji 1–3 września.
Ustawa ma wzmocnić ochronę firm i instytucji, które świadczą usługi kluczowe, m.in. w ochronie zdrowia, wodociągach i energetyce. Rozszerza też zakres przepisów na nowe branże i zmienia zasady zgłaszania incydentów. Rząd dostaje uprawnienia, by w sprawach bezpieczeństwa narodowego wydawać polecenia takim organizacjom.
Według rządowego podsumowania nowe obowiązki obejmą m.in. średnie i duże centra danych (nadzór Ofcom), średnich i dużych dostawców usług zarządzanych, czyli np. helpdeski IT i firmy od cyberbezpieczeństwa (nadzór Information Commission), oraz firmy sterujące dużym poborem prądu, np. ładowaniem aut elektrycznych. Regulatorzy będą mogli też wskazać „krytycznych dostawców”.
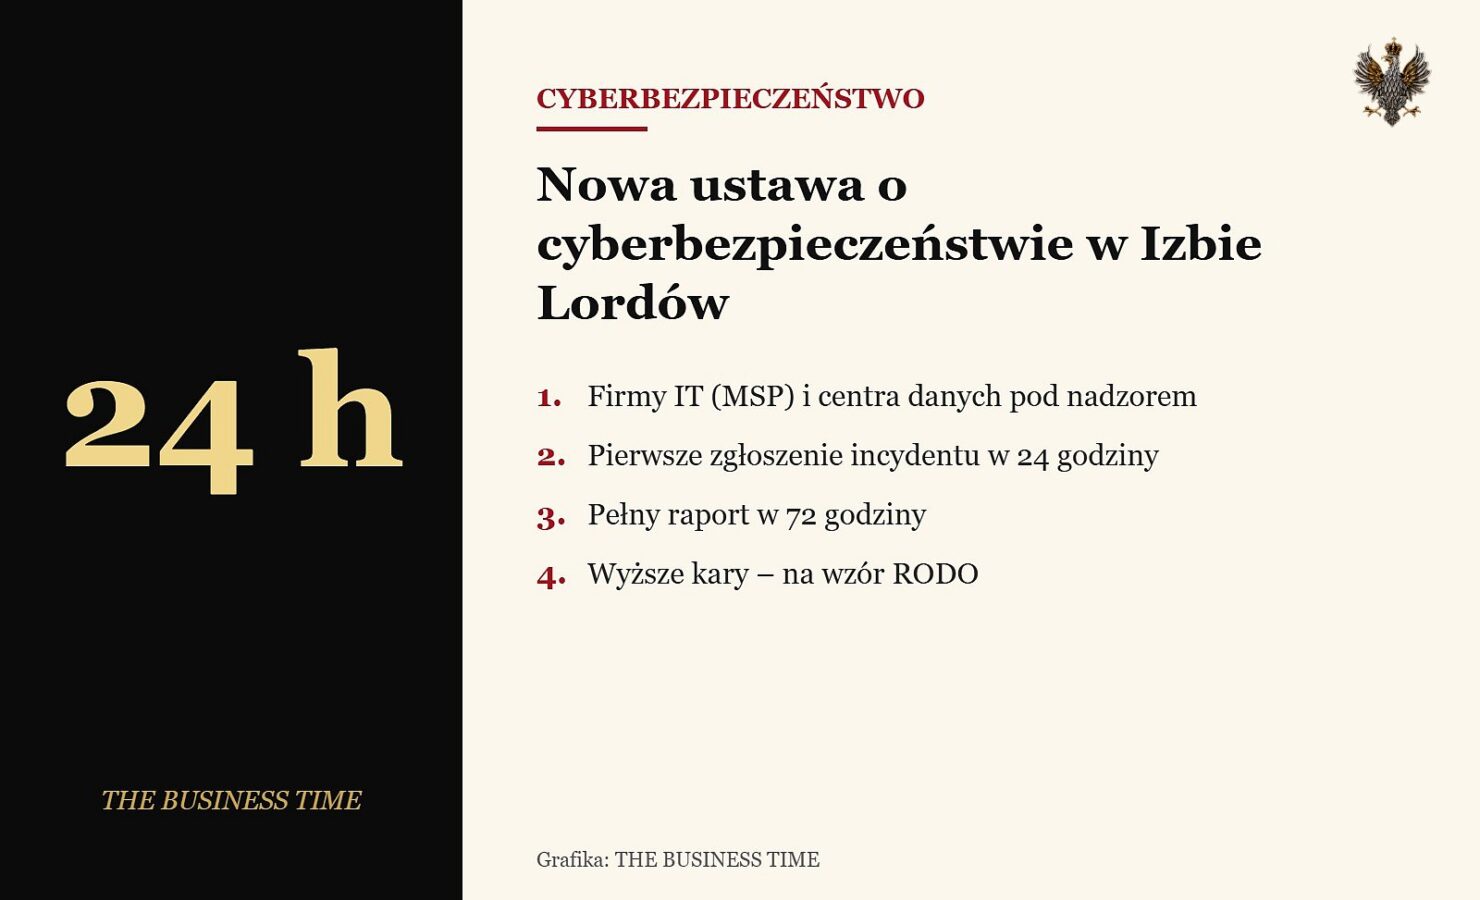
Pierwsze zgłoszenie poważnego incydentu ma trafić do regulatora w ciągu 24 godzin, a pełny raport – w ciągu 72 godzin. Równolegle informację dostanie NCSC. Centra danych, dostawcy usług cyfrowych i firmy IT będą musieli powiadomić klientów, których incydent prawdopodobnie dotknął. Te obowiązki wejdą w życie dopiero przepisami wykonawczymi. Maksymalne kary mają wzrosnąć i zbliżyć się do poziomu znanego z przepisów o ochronie danych. Rząd szacuje koszt ustawy na mniej niż 150 mln funtów rocznie.
W poniedziałek lordowie zgłosili m.in. poprawki o zgłaszaniu incydentów z udziałem najbardziej zaawansowanych modeli sztucznej inteligencji, o dobrowolnym zgłaszaniu zagrożeń i „prawie-incydentów” oraz o obowiązku raportowania planów odporności przez duże firmy.
Co to znaczy dla Ciebie
Większość małych polskich firm w UK nie będzie bezpośrednio objęta ustawą. Odczuje ją jednak pośrednio: dostawcy IT, hostingu i chmury dostaną nowe obowiązki i częściej będą pytać klientów o zabezpieczenia. Z kolei Ty szybciej dowiesz się, jeśli Twój dostawca padnie ofiarą ataku. Polscy właściciele firm IT obsługujących inne firmy powinni sprawdzić, czy nie przekroczą progów „średniej” firmy.
Nasza ocena
Ustawa ma poparcie rządu i jest na końcowym etapie w Izbie Lordów, więc najpewniej wejdzie w życie. Kluczowe szczegóły – progi, terminy i kary – pojawią się jednak w przepisach wykonawczych. Mali dostawcy IT mają więc trochę czasu, ale nie powinni go marnować.
Co warto zrobić
- Zapytaj swojego dostawcę IT, jak będzie Cię informował o incydentach.
- Przygotuj prosty plan reakcji na atak: kto dzwoni, do kogo, w ciągu ilu godzin.
- Sprawdź bezpłatne poradniki dla małych firm na stronie NCSC.
- Przeczytaj rządowe podsumowanie ustawy.
Źródło: UK Parliament (23.10.2026); GOV.UK – podsumowanie ustawy.
Analizujemy merytoryczne sprostowania i stanowiska. Zmiany istotnych faktów oznaczamy w publikacjach.
Napisz do redakcji →